
Email Account Compromise: Wenn die Phishing-Mail wirklich von Ihrem Geschäftspartner kommt
In unserem Triage Service sehen wir seit Monaten eine deutliche Zunahme von sogenannten EAC-Fällen (Email Account Compromise). Das Muster ist fast immer dasselbe: Ein Schweizer KMU wird gehackt, die Angreifer übernehmen ein echtes E-Mail-Konto – und versenden von dort aus Phishing-Mails an Kunden, Lieferanten und Partner. Häufig landen diese Mails gleichzeitig bei mehreren unserer Kunden.
Warum EAC so gemein ist
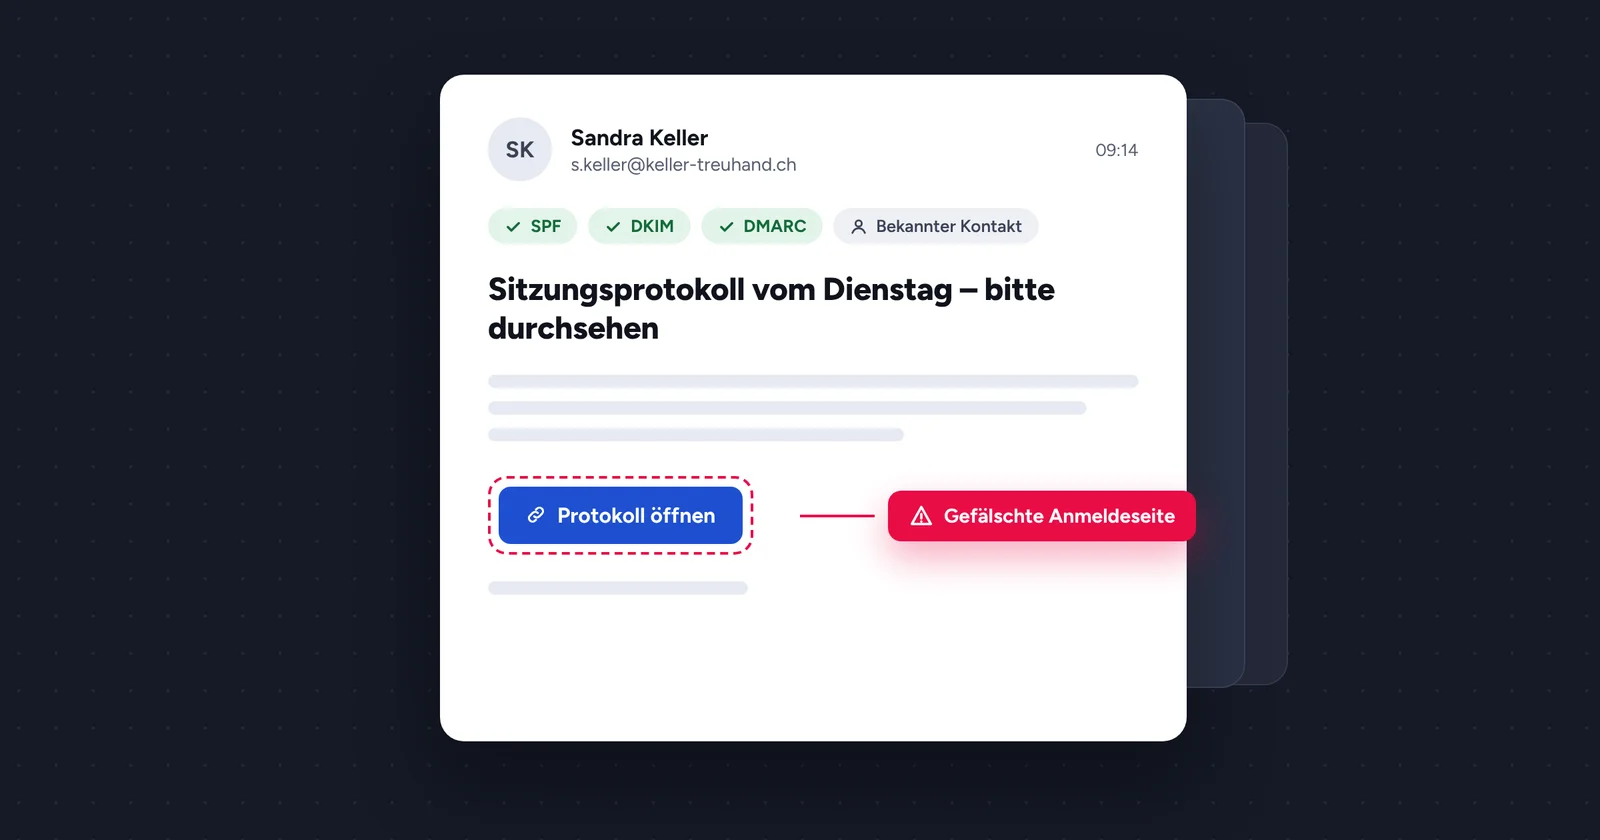
Bei klassischem Phishing gibt es meist irgendwo einen Haken: eine leicht falsch geschriebene Domain, ein unbekannter Absender, ein fehlgeschlagener SPF- oder DMARC-Check. Bei EAC fehlt all das.
- Der Absender ist echt. Die E-Mail stammt tatsächlich von jemandem, den man kennt – oft von einer Person, mit der man seit Jahren zusammenarbeitet.
- Alle Security-Checks sind grün. SPF, DKIM und DMARC sind korrekt, denn die Mail wurde ja über den legitimen Mailserver des gehackten Unternehmens versendet.
- Der Inhalt ist plausibel. Ein geteiltes Sitzungsprotokoll, eine Angebotsanfrage, ein Dokument zur Durchsicht – nichts, was im Geschäftsalltag auffallen würde.
Das Einzige, was nicht stimmt, ist der Link in der Mail. Er führt nicht zum versprochenen Protokoll oder zur Offerte, sondern auf eine gefälschte Anmeldeseite. Wer dort seine Zugangsdaten eingibt, wird selbst zum nächsten Opfer – und das Spiel beginnt von vorne.
Für Endanwender ist ein solcher Angriff kaum zu erkennen. Und auch technische Filter stossen hier an ihre Grenzen: Selbst unser Produkt Extract kann EAC-Mails nicht von alleine automatisch als bösartig erkennen. Aus technischer Sicht sieht die Mail schlicht wie eine ganz normale Geschäftskorrespondenz aus.
Der entscheidende Faktor: Ein Mensch, der stutzig wird
Genau hier zeigt sich, wie wertvoll eine gelebte Meldekultur ist. In der Schweiz nutzen über 100'000 Mitarbeitende unseren Phishing-Reporter. Es reicht, wenn eine einzige Person einen Verdacht schöpft – weil der Tonfall etwas ungewohnt ist, weil die Anfrage unerwartet kommt oder weil die Anmeldeseite hinter dem Link doch nicht ganz stimmt – und die E-Mail per Knopfdruck meldet.
Ab diesem Moment übernehmen unsere Security Analysten im Triage Service.
Wie wir mit einer Meldung alle Kunden schützen
Sobald wir einen EAC-Angriff als solchen erkennen, schützen wir ab der Sekunde alle unsere Kunden – unternehmensübergreifend. Konkret laufen folgende Schritte ab:
1. Die E-Mail aus allen Postfächern löschen
Mit Extract wird die identische E-Mail auf Knopfdruck automatisch aus allen Mailboxen bei allen unseren Kunden entfernt. Was Extract nicht von alleine erkennen konnte, entfernt es zuverlässig, sobald unsere Analysten den Angriff identifiziert haben. Es reicht, wenn eine Person uns die Mail meldet – bei allen anderen Empfängern löschen wir sie gleich mit, auch wenn diese die Mail noch gar nicht bemerkt haben.
2. Den gehackten Absender blockieren
Zeitgleich blockieren wir alle zukünftigen eingehenden E-Mails der kompromittierten Absenderadresse für mindestens 24 Stunden. Damit laufen weitere Angriffswellen aus demselben Konto ins Leere, solange das betroffene Unternehmen seinen Account noch nicht wieder unter Kontrolle hat.
3. Threat Hunt über die letzten 24 Stunden
Im nächsten Schritt starten wir einen Hunt über alle E-Mails, die die gehackte Person in den letzten 24 Stunden an unsere Kunden gesendet hat. So sehen wir nicht nur die gemeldete Mail, sondern auch Varianten mit anderem Betreff, anderem Link oder gezielteren Inhalten.
4. Laufende Konversationen erkennen und das SOC informieren
Besonders kritisch wird es, wenn Mitarbeitende bereits mit dem Angreifer im Austausch waren – etwa weil sie auf die vermeintliche Angebotsanfrage geantwortet haben. Erkennen wir im Hunt eine solche Konversation, löschen wir die betreffenden Mails mit Extract und informieren umgehend das SOC des betroffenen Kunden. So kann dort geprüft werden, ob Zugangsdaten eingegeben wurden, und es können frühzeitig weitere Massnahmen eingeleitet werden.
Fazit
EAC-Angriffe nutzen das wertvollste aus, was es im Geschäftsleben gibt: Vertrauen. Sie kommen von echten Absendern, bestehen alle technischen Prüfungen und wirken absolut plausibel. Technik allein reicht hier nicht.
Was funktioniert, ist das Zusammenspiel von aufmerksamen Mitarbeitenden, einer professionellen Analyse im Triage Service und Extract, das unternehmensübergreifend sofort reagiert. Jede einzelne Meldung über den Phishing-Reporter kann so nicht nur das eigene Unternehmen schützen, sondern gleichzeitig alle anderen, die dieselbe Mail erhalten haben.
Darum unsere Bitte an alle Mitarbeitenden: Wenn Ihnen eine E-Mail komisch vorkommt – auch wenn sie von jemandem stammt, den Sie kennen – melden Sie sie. Vielleicht sind Sie genau die eine Person, die alle anderen schützt.